
Blog NetCatTest
Publicações técnicas para estudar com método.
Artigos, guias, notas de laboratório e roteiros de pesquisa publicados.
Publicações
Artigos publicados.
Equador e Hacking Team: RCS, vazamentos e atribuição
RCS e relatos históricos sobre o Equador: arquitetura de coleta, relays, correlação de infraestrutura e limites da atribuição de spyware.
QUIC e HTTP/3 no Wireshark: CIDs, streams e TLS
Investigue uma sessão QUIC com HTTP/3 real de laboratório: duas requests, QPACK, rotação de CID e comparação de visibilidade com e sem key log.
Chile e Guacamaya: EMCO, correio institucional e perícia
O caso histórico do EMCO no Chile: fontes públicas, correio institucional, linha do tempo, contenção e limites de atribuição técnica.
Argentina: CNC, CERT.ar e resposta a incidentes em 2026
CNC e CERT.ar: capacidades públicas, triagem, integridade de registros e um laboratório de resposta a incidentes com eventos fictícios.
IPv6 no Wireshark: extensões, fragmentos e ICMPv6
Siga cabeçalhos de extensão, NDP e remontagem IPv6. Um laboratório mostra fragmentos completos, ausência de parte final e DNS citado dentro de ICMPv6.
Colômbia: ColCERT, DetectIC e análise técnica de ameaças
Conheça capacidades públicas do ColCERT e DetectIC: triagem, sandbox, indicadores, limites de evidência e laboratório com hashes sintéticos.
Discord: CVE-2026-24332 e o canal lateral de presença
A falha de presença do Discord em 2026: invisible, snapshots, eventos, remediação relatada e um laboratório de privacidade.
HTTP/2 no Wireshark: streams, RST_STREAM e janelas
Analise três streams na mesma conexão, esgotamento de janela HTTP/2, WINDOW_UPDATE, CANCEL e GOAWAY com frames reais de uma pilha de laboratório.
Notion MCP: prompt injection, permissões e defesa técnica
Riscos documentados do Notion MCP: páginas não confiáveis, autorização por ação, ferramentas de escrita e laboratório sem acesso externo.
VMware vCenter: autenticação e traversal nas CVEs de 2026
Analise CVE-2026-59309 e CVE-2026-59310: plano de controle, versões corrigidas, exposição de rede e limites de um teste de traversal.
TLS 1.3 no Wireshark: handshake e decriptação autorizada
Compare uma sessão TLS 1.3 antes e depois de carregar chaves exclusivas do laboratório. Handshake real, HTTPS fictício e prints do Wireshark.
Canva Android: falhas de WebView e sessão em 2026
CVEs de 2026 no Canva Android: origens externas, WebView privilegiada, exposição de headers e testes locais de fronteiras de confiança.
Mullvad Browser: CVE-2025-2857 e fuga de sandbox no Windows
Entenda a fuga de sandbox de 2025 no Mullvad Browser: IPC, handles, autoridade mínima e um laboratório de capacidades locais.
GRE e VXLAN no Wireshark: protocolo dentro de protocolo
Leia HTTP dentro de GRE e DNS IPv6 dentro de VXLAN. Compare camadas internas e externas, VNIs e campos repetidos em um laboratório reproduzível.
Tor Browser: CVE-2024-9680, memória e limites do anonimato
CVE-2024-9680 no Tor Browser: use-after-free, processo de conteúdo, sandbox e critérios técnicos para avaliar impacto sobre anonimato.
Apple Vision Pro: GAZEploit e vazamento pela Persona
Como GAZEploit relacionou a Persona à digitação no Vision Pro: canal lateral, correção, limites da pesquisa e laboratório de privacidade.
TCP Forensics no Wireshark: RST, perda e Zero Window
Investigue retransmissão, reordenação, RST e Zero Window com 47 pacotes controlados, frames identificados e prints do Wireshark real.
iOS zero-click: BLASTPASS, ImageIO e a cadeia de ataque
BLASTPASS explicado: CVEs, processamento de anexos, fronteiras de segurança e validação de imagens em laboratório local.
USB Killer: risco elétrico, proteção de portas e análise técnica
USB Killer além do software: proteção elétrica, USB-C, limites de ESD e um laboratório seguro de cálculo de energia com dados sintéticos.
DNS Forensics no Wireshark: anomalias e tunneling
Laboratório com 210 pacotes: analise consultas TXT, nomes únicos, NXDOMAIN e cadência no Wireshark, comparando sinais de tunneling com controles legítimos.
Kernel do macOS: CVE-2025-24118, credenciais e condição de corrida
Entenda TRAVERTINE no XNU: publicação de credenciais, atomicidade, SMR e um laboratório local de concorrência sem explorar o macOS.
Testes de segurança Wi-Fi em 6 GHz: hardware e roteiro
Bancada Wi-Fi de 6 GHz: ALFA AXML, AX210 e BE200, canais, drivers, WPA3, PMF, Anatel e uma rodada de testes com evidências e limites claros.
Freenet e Hyphanet: vulnerabilidades, XSS e privacidade
Falhas documentadas do Freenet histórico, hoje Hyphanet: rastreamento do inseridor, XSS no Fproxy e diagnóstico de roteamento, com modelos locais.
Vulnerabilidades do I2P: CVE-2023-36325 e anonimato
Análise técnica da CVE-2023-36325, isolamento de replay, correlação temporal e auditoria de uma instalação I2P, com testes locais e fontes primárias.
Geladeira com tela: a falha TLS da Samsung e os riscos IoT
Uma análise da RF28HMELBSR e da validação TLS, com hardware Family Hub documentado, fronteiras de confiança e laboratório local de certificados.
TV box no Brasil: BADBOX, Vo1d e o risco no firmware
TV boxes sob análise: T95, X96, MXQ, chipsets, variantes, BADBOX e Vo1d. Como investigar firmware e inventário sem confundir indícios com infecção.
Hardware para testes Wi-Fi: ALFA, ESP32, bandas e drivers
Como montar uma bancada Wi-Fi verificável: ALFA, ESP32 e SDR, bandas de 2,4, 5 e 6 GHz, modos, drivers, antenas e testes de aceitação.
FinFisher na Venezuela: relays, C2 e limites da atribuição
O caso histórico FinFisher/Venezuela: relays, fachadas web, implantes e origem dos dados. Análise técnica com fontes e limites explícitos de atribuição.
IPED da Polícia Federal: hashes, timeline e perícia digital
Conheça o IPED desenvolvido por peritos da Polícia Federal: processamento, hashes, contêineres, carving e timeline, com código real e exemplos didáticos.
ABIN e FirstMile: geolocalização, SS7 e limites da evidência
Uma análise técnica do caso ABIN/FirstMile: localização de rede, confiança na sinalização, incerteza dos dados e auditoria de consultas com exemplos locais.
Weeping Angel: MI5, CIA e o fake-off das Smart TVs por dentro
Como separar tela apagada e sistema ativo: EXTENDING, fake-off, cadeia de dados e limites do manual histórico. Simulação local sem captura de áudio.
HACIENDA: o mapa de serviços do GCHQ e sua arquitetura técnica
O que as slides de HACIENDA mostram: Nmap, observações de serviços, bases de resultados e ORBs. Parser XML local e análise de proveniência.
QUANTUMINSERT: como GCHQ e NSA exploravam uma corrida TCP
Uma análise de QUANTUMINSERT por camadas: resposta concorrente, números de sequência, sobreposição de bytes e um detector didático sem envio de tráfego.
QWERTY e Regin: código vazado, Five Eyes e o contexto GCHQ
Como uma comparação de binários ligou QWERTY a Regin: drivers, dependências, armazenamento virtual e os limites da atribuição à inteligência britânica.
FuzzBunch e DanderSpritz: o arsenal vazado atribuído à NSA
Além de EternalBlue: frameworks, implantes, DoublePulsar e DarkPulsar no ecossistema Shadow Brokers, com inventário SMB e análise de evidências.
Hive e Vault 7: a infraestrutura HTTPS da CIA por dentro
Como Hive separava visitantes comuns de implantes: HTTPS, certificados de cliente, relays e critérios de evidência para analisar infraestrutura de C2.
Ripple20: quando a compressão DNS corrompe a memória do firmware
Um mergulho na CVE-2020-11901: ponteiros DNS, tamanho expandido, contador de 16 bits e overflow no heap de bibliotecas incorporadas ao firmware.
FragAttacks: como um bit no Wi-Fi muda a leitura de dados cifrados
Por que autenticar dados sem proteger sua interpretação falha: A-MSDU, CVE-2020-24588, drivers, firmware, mesh e evidências de uma avaliação Wi-Fi.
CVE-2024-38063: IPv6, driver TCP/IP e risco de RCE no Windows
Como pacotes IPv6 alcançam a pilha TCP/IP: underflow, limites de parsing, inventário de builds e correções revisadas para auditar CVE-2024-38063.
GitHub Actions: pwn requests e artefatos que cruzam privilégios
Como seguir código, metadados e artefatos até jobs privilegiados, com o caso GHSL-2026-225 e as mudanças de proteção do GitHub em setembro.
Next.js: bypass de autorização além do middleware
Um roteiro técnico para comparar HTML, RSC e APIs, revisar as CVEs de middleware e prefetch e testar autorização por usuário, tenant e objeto.
React2Shell: como auditar RSC e provar a correção da RCE
Da dependência vulnerável ao efeito comprovado: inventário de RSC, evidências de execução e reteste de React2Shell com atenção aos avisos de 2026.
SSRF na cloud: por que validar a URL não protege sua API
DNS, redirects, IPv6 e metadados cloud: um roteiro para controlar a saída de rede, testar SSRF localmente e registrar o impacto comprovado.
Supply chain no npm: OIDC, provenance e o limite das assinaturas
Como avaliar trusted publishing, atestações e o conteúdo de uma release npm sem confundir assinatura válida com ausência de código malicioso.
OAuth em 2026: PKCE, BFF e os testes que evitam roubo de tokens
Entenda a RFC 10017, compare BFF e tokens no navegador e organize testes de PKCE, audiência e renovação com evidências de laboratório.
Chrome e V8: a falha explorada que atravessa uma fronteira de memória
O Google confirmou exploração da CVE-2026-85046 em setembro. Entenda type confusion, a diferença entre falha no motor e escape da sandbox e como verificar a atualização real.
FalconFlank: a corrida entre verificar e usar um arquivo
A falha de elevação local de privilégios no Falcon ganhou correção. Entenda TOCTOU, os requisitos da exposição e por que detecção e remediação precisam ser medidas separadamente.
MikroTrick: o que a cadeia de falhas SSH ensina sobre RouterOS
Falhas no SSH do RouterOS receberam alerta de exploração ativa em setembro. Veja os limites da confirmação, as correções e uma triagem orientada a evidências.
Ted: o backdoor que se escondeu dentro do HAProxy
Um proxy funcionando normalmente pode executar um binário adulterado. Entenda o caso Ted, os limites da atribuição e como verificar a integridade da infraestrutura de borda.
NCAT Minecraft: monte um laboratório de redes e segurança
Conheça o mod NCAT: navegador, SSH, proxy, switches e racks dentro do Minecraft. Prepare uma bancada e aprenda com um laboratório guiado.
JWT e evidências no CatSuite: análise de API com contexto
Leia claims sem confundir decodificação e verificação. Relacione tokens às requests, classifique resultados e compartilhe evidências com cuidado.
Fluxos e CatBridge: organize uma auditoria de API
Conecte etapas e ferramentas por capacidades aprovadas. Entenda pareamento, httpx, Katana, Schemathesis, escopo e resultados rastreáveis.
Como criar extensões JavaScript .catplug para o CatSuite
Desenvolva um observador de cache com manifesto, código bilíngue e fixtures. Valide na IDE web ou no CatSuite Studio e revise a instalação.
Intruso e Descobridor: fuzzing controlado no CatSuite
Saiba quando variar uma request ou procurar caminhos. Prepare wordlists pequenas, estime combinações e revise os resultados sem perder a referência.
Como testar APIs no Android com o Repetir do CatSuite
Use uma request válida, compare respostas A/B e investigue autenticação, autorização e contrato com um cenário fictício de pedidos.
Como interceptar HTTP e HTTPS no Android com o CatSuite
Configure captura, proxy e certificados no Android. Entenda o que o CatSuite consegue observar e como guardar uma evidência útil.
Segurança em PDV: vulnerabilidades, ataques e testes práticos
Análise técnica de sistemas PDV, TEF e Pix: integração com pinpads como o Gertec PPC930, APIs, SQL injection, DLLs e conciliação, com comandos e demonstrações em Python.
DevSecOps: o que é, como funciona e por que segurança precisa fazer parte do ciclo de desenvolvimento
DevSecOps é a prática de integrar segurança ao ciclo de desenvolvimento e operação de software desde o início, em vez de tratar segurança como uma etapa final antes da publicação.
CVE-2026-42897: Microsoft confirma exploração ativa de falha XSS no Exchange Server local via e-mail malicioso
A Microsoft confirmou a exploração ativa da vulnerabilidade CVE-2026-42897 afetando versões locais do Microsoft Exchange Server.
YellowKey e GreenPlasma: novas vulnerabilidades zero-day do Windows expõem bypass do BitLocker
Pesquisadores divulgaram duas novas vulnerabilidades zero-day afetando o Windows.
CVE-2026-20182: CISA adiciona falha crítica do Cisco SD-WAN
A CISA adicionou a vulnerabilidade crítica CVE-2026-20182 ao catálogo de Vulnerabilidades Conhecidas e Exploradas (KEV)
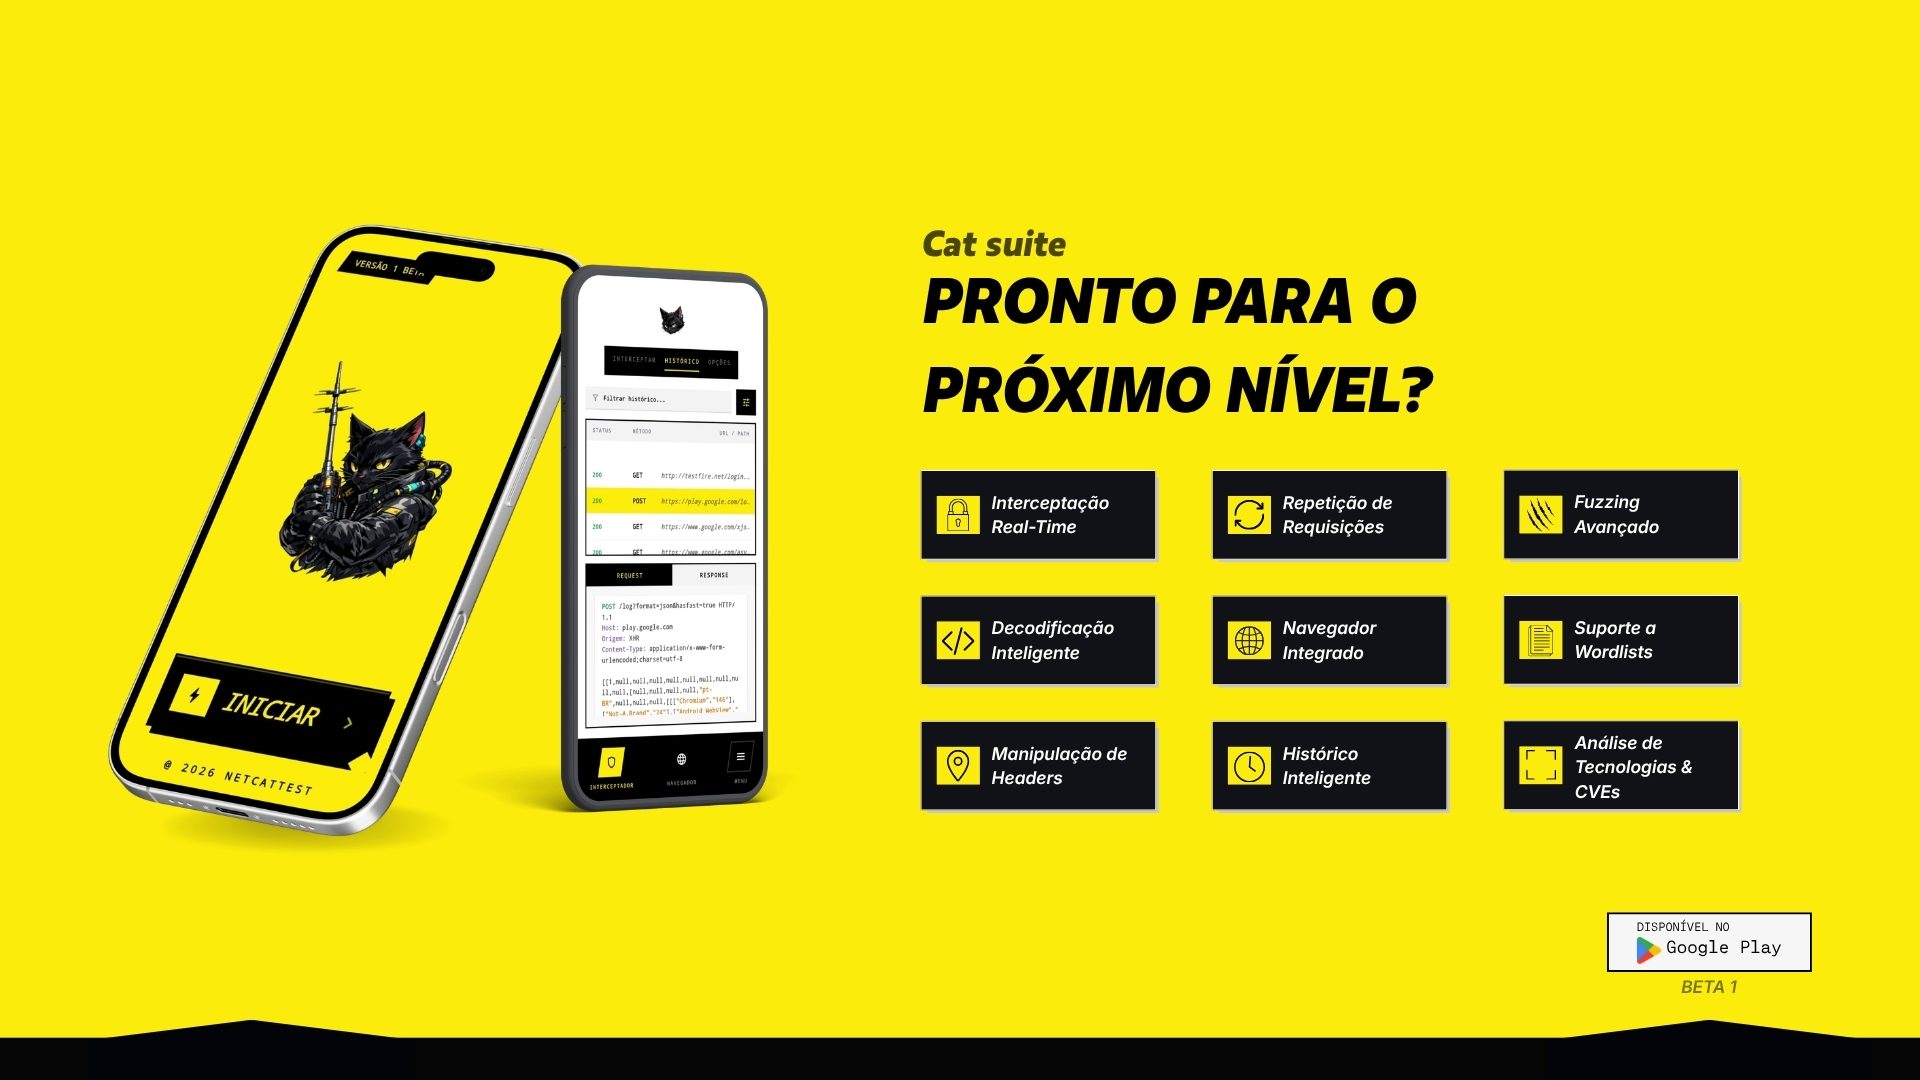
CatSuite: laboratório Android de segurança web, APIs e extensões
O CatSuite foi lançado na Google Play em outubro de 2026. Conheça o laboratório Android gratuito, seus módulos, extensões, documentação e IDE web.
Roteamento anônimo e privado para constelações de satélites: novo estudo adapta Loopix para redes LEO
Pesquisadores propõem uma arquitetura de roteamento anônimo para constelações de satélites LEO, combinando Loopix, FEC multipath, Private Information Retrieval e atrasos adaptativos.
GAT-LA: pesquisadores propõem modelo com Graph Attention Network para simular topologias dinâmicas do I2P
Um artigo publicado na MDPI apresenta o GAT-LA, uma abordagem baseada em Graph Attention Network para modelar a evolução dinâmica de topologias de roteamento do I2P em cyber ranges.
Novo estudo descreve ataque de análise de tráfego contra Onion Services do Tor
Pesquisadores apresentaram um ataque de análise de tráfego contra circuitos de introdução de Onion Services no Tor.
Microsoft corrige falhas no Microsoft 365 Copilot e Copilot Chat: risco de exposição de dados sensíveis em IA corporativa
A Microsoft publicou três CVEs de divulgação de informações afetando Microsoft 365 Copilot, Business Chat e Copilot Chat no Edge.
Suposto vazamento do Gemini aparece em fórum underground: por que a alegação precisa ser tratada com cautela
Um ator em fórum cybercrime afirma estar compartilhando uma suposta base associada ao gemini.google.com.
Arup Group é alvo de suposto vazamento pela FulcrumSec: repositórios GitHub, dados em nuvem e riscos para engenharia crítica
A FulcrumSec afirma ter vazado centenas de gigabytes de repositórios privados e dados em nuvem atribuídos à Arup Group.
Vazamento na GFN.AM expõe dados de usuários do GeForce NOW
A GFN.AM, parceira regional do NVIDIA GeForce NOW na Armênia, confirmou acesso não autorizado ao banco de dados de usuários.
cPanel e WHM corrigem três novas falhas: execução de código, leitura de arquivos e escalonamento de privilégios
A cPanel lançou correções para três novas vulnerabilidades no cPanel & WHM que podem permitir leitura arbitrária de arquivos.