Vazamentos & Privacidade
Geladeira com tela: a falha TLS da Samsung e os riscos IoT
Uma análise da RF28HMELBSR e da validação TLS, com hardware Family Hub documentado, fronteiras de confiança e laboratório local de certificados.
Uma geladeira com tela reúne duas expectativas diferentes: conservar alimentos e manter serviços digitais conectados. O painel pode armazenar sessões, consultar calendários e conversar com aplicativos, enquanto a parte de refrigeração precisa continuar confiável. Uma auditoria de segurança começa separando esses componentes e identificando exatamente o modelo, o software e o caminho de comunicação avaliados.
Este artigo examina um caso histórico documentado de validação TLS na Samsung RF28HMELBSR e transforma a lição em um roteiro técnico de avaliação. Não apresenta uma nova vulnerabilidade de 2026, nem transfere a falha para toda a linha Family Hub. O exemplo de código usa servidores locais e certificados de laboratório, sem acessar uma geladeira ou uma conta pessoal.
O caso de 2015: conexão criptografada sem identidade confiável
Na DEF CON 23, pesquisadores da Pen Test Partners avaliaram a RF28HMELBSR. O relato, publicado em agosto de 2015, descreve conexões TLS sem validação adequada do certificado, incluindo a integração com o calendário Google. Um intermediário em posição de interceptar esse tráfego poderia expor credenciais. Isso pressupõe acesso ao caminho de rede; estar perto do aparelho não basta.
O mesmo trabalho registrou limites relevantes. O servidor de atualização rejeitou os certificados falsos usados no teste. Serviços nas portas 4444 e 8888 foram observados, mas não foi demonstrada execução remota de código nem substituição bem-sucedida do firmware. A investigação física de USB, serial e JTAG não foi concluída. Esses resultados pertencem ao aparelho e às condições daquela pesquisa, não a todas as geladeiras Samsung. Pesquisa original da Pen Test Partners.
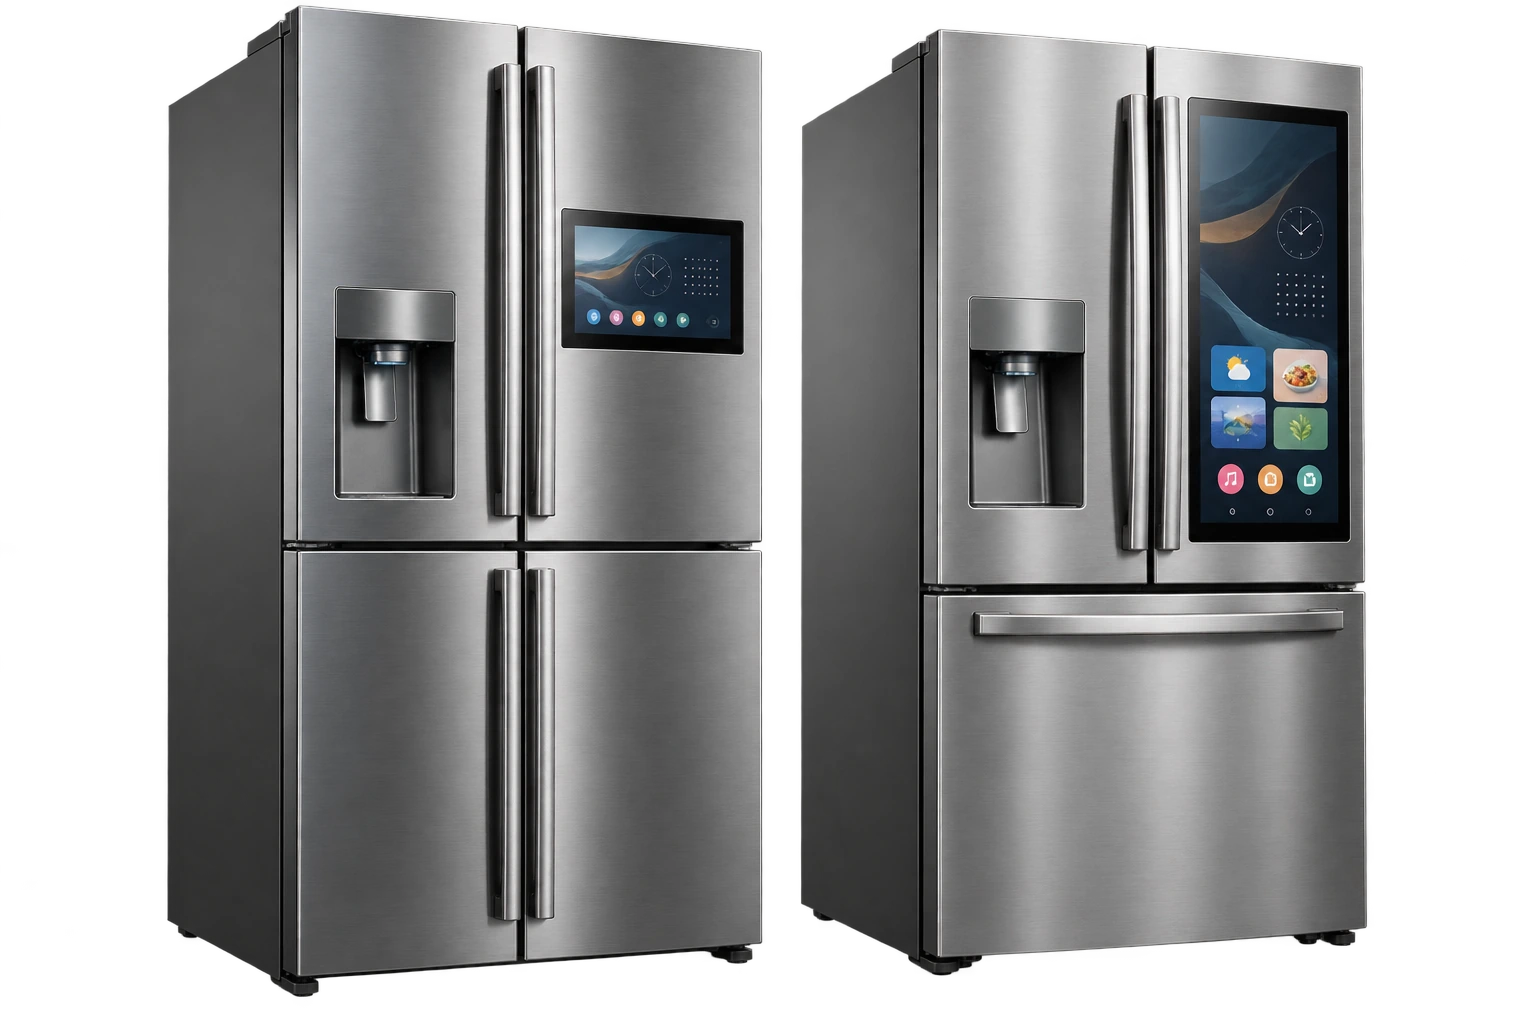 Recortes editoriais ilustrativos de gerações diferentes de painéis. Não são fotografias de unidades testadas e não identificam uma geladeira vulnerável.
RF28HMELBSR e Family Hub são gerações diferentes
A ficha oficial da RF28HMELBSR descreve um painel LCD Wi-Fi de oito polegadas. Esse é o modelo associado ao caso de 2015. A imagem de uma Family Hub moderna ao lado da notícia não é suficiente para atribuir a ela a mesma falha. Ficha técnica oficial da RF28HMELBSR.
No lançamento brasileiro de 2019, a Samsung divulgou uma Family Hub com Tizen 4.0, tela de 21,5 polegadas e resolução 1080 × 1920. A tabela daquele anúncio informa processador Kant-M quad-core de 1,7 GHz, 2,5 GB de RAM, 8 GB de flash e Wi-Fi 802.11 b/g/n. Esses números descrevem a geração anunciada, não todas as revisões posteriores. Anúncio e especificações brasileiras de 2019.
| Referência | Hardware ou software documentado | Como usar a informação |
|---|---|---|
| RF28HMELBSR | Painel LCD Wi-Fi de 8 polegadas. | Identificar a geração do caso histórico. A ficha citada não permite inventar o SoC ou a RAM do painel. |
| Family Hub anunciada no Brasil em 2019 | Tizen 4.0; Kant-M 1,7 GHz quad-core; RAM 2,5 GB; flash 8 GB; Wi-Fi b/g/n; Bluetooth 4.0. | Estabelecer uma referência de arquitetura daquela geração. Wi-Fi b/g/n não significa Wi-Fi 6 ou acesso à banda de 6 GHz. |
| RF27T5501SG/AZ | Modelo brasileiro identificado pela Samsung como Family Hub French Door de 614 litros. | Consultar o suporte e os documentos do código completo. Não há, neste artigo, comprovação da falha de 2015 nesse modelo. |
A página de suporte da RF27T5501SG/AZ permite trabalhar com uma identificação verificável. Sufixos regionais, firmware e revisão precisam acompanhar qualquer resultado. O fabricante pode alterar componentes e serviços entre gerações. Uma identificação incompleta prejudica tanto a investigação quanto uma recomendação de atualização.
Onde estão as fronteiras de confiança
Uma forma útil de modelar o equipamento é desenhar três domínios: painel conectado, serviços em nuvem e funções de conservação. Esse desenho é um modelo de ameaça proposto para a auditoria; não é uma afirmação sobre o circuito interno de um modelo específico. A revisão física e a documentação de engenharia seriam necessárias para confirmar interfaces, separação de processadores e privilégios.
Painel e aplicativos → autenticação → serviço de calendário
Painel e aplicativos → TLS → serviço de atualização
Aplicativo móvel → pareamento → serviços autorizados
Painel → interface interna a verificar → controle do equipamento
Cada seta representa uma decisão de confiança. Um certificado valida o servidor? Um token permite ler uma conta inteira ou apenas um calendário? O serviço local exige autorização em todas as operações? O componente de atualização verifica a integridade e a origem da imagem? O painel consegue alcançar a rede de trabalho de um morador?
Uma falha na primeira seta não prova uma falha na última. Exposição de sessão, acesso ao calendário, controle de um serviço e alteração da refrigeração são impactos diferentes. O relatório precisa dizer qual deles foi observado, quais condições foram necessárias e quais continuam sendo hipóteses. Essa distinção evita transformar uma pesquisa de comunicação em uma alegação sobre segurança alimentar sem evidência.
TLS: criptografia, cadeia e nome do servidor
Um túnel TLS pode negociar uma cifra forte com o servidor errado. A avaliação precisa conferir a confiança na cadeia do certificado, o período de validade e a identidade correspondente ao serviço solicitado. Uma autoridade confiável não torna qualquer nome aceitável. Um certificado emitido para um domínio diferente deve falhar mesmo quando a assinatura é válida.
O padrão atual para identidade de serviços TLS é o RFC 9525. Para a auditoria, isso se traduz em registrar o nome esperado, o nome apresentado e o resultado da verificação. Evite conclusões baseadas apenas na presença de HTTPS na URL, no cadeado de uma interface ou no sucesso de uma negociação de protocolo.
Um cliente Python seguro pode ser configurado assim. O arquivo ca-lab.pem representa uma autoridade criada apenas para o exercício local. Ele não é um certificado para instalar em uma geladeira, nem uma instrução para desativar verificações.
import ssl

contexto = ssl.create_default_context(cafile="ca-lab.pem")
contexto.minimum_version = ssl.TLSVersion.TLSv1_2

assert contexto.check_hostname is True
assert contexto.verify_mode == ssl.CERT_REQUIRED

print("Validação de cadeia e identidade habilitada")
create_default_context configura um contexto cliente com verificação de certificado e de hostname. O limite mínimo de protocolo no exemplo é uma escolha do laboratório; protocolos mais recentes continuam permitidos. Trocar a configuração por CERT_NONE ou desativar check_hostname eliminaria proteções que o exercício pretende medir. Documentação oficial do módulo ssl.
Laboratório reproduzível: quatro certificados, quatro resultados
O experimento usa um servidor efêmero vinculado a 127.0.0.1, uma porta escolhida pelo sistema e o nome fictício geladeira.lab.example enviado na verificação TLS. As chaves são geradas em um diretório temporário e descartadas ao terminar. Nenhum servidor de fabricante, dispositivo doméstico ou serviço de conta participa do teste.
| Fixture | Condição | Resultado esperado |
|---|---|---|
| Válido | CA do laboratório, nome correto e validade vigente. | Conexão aceita e resposta local recebida. |
| Nome incorreto | Mesma CA confiável, mas SAN para outro nome. | Conexão rejeitada pela identidade. |
| CA não confiável | Nome correto, assinatura por outra CA. | Conexão rejeitada pela cadeia. |
| Expirado | CA confiável e nome correto, validade encerrada. | Conexão rejeitada pela validade. |
Essa matriz testa o código local de verificação. Ela não comprova como o firmware de uma geladeira trata certificados. Para medir um produto real, seria necessário observar o comportamento do cliente efetivamente embarcado, em uma rede de laboratório autorizada e com contas fictícias. O teste também deve distinguir uma falha TLS de um erro de DNS, um serviço indisponível ou uma operação simplesmente não executada.
Registre separadamente o resultado de cada integração. Calendário e atualização podem usar bibliotecas ou políticas diferentes. Uma conexão correta em um serviço não valida todos os outros. Da mesma forma, uma falha em uma consulta não autoriza concluir que o mecanismo de instalação de firmware aceita imagens arbitrárias.
Atualização: transporte e autorização da imagem
Uma arquitetura robusta precisa de duas verificações complementares. O transporte deve falar com o servidor esperado; o componente que instala uma atualização deve aceitar somente uma imagem autorizada para aquele equipamento. A primeira verificação limita a troca do interlocutor. A segunda restringe o conteúdo executável mesmo quando um arquivo chega por outro caminho.
Como proposta de avaliação, procure evidências de assinatura do pacote, vínculo ao modelo, verificação antes da instalação, controle de versão e tratamento de interrupção. A existência dessas propriedades precisa ser confirmada por documentação ou testes específicos; elas não são inferidas pelo uso de TLS. Uma tela dizendo “atualizado” informa o estado apresentado pela interface, não a implementação da cadeia de confiança.
Não use firmware de origem desconhecida, nem tente aplicar arquivos destinados a outro código regional. Além do risco digital, um equipamento desse tipo tem custo e função física relevantes. Se a versão instalada não estiver exposta, registre a limitação e use o canal oficial de suporte. Ausência de um número visível não é, por si só, uma vulnerabilidade.
Rede doméstica: segmentação com objetivo definido
Uma rede IoT separada reduz a exposição de computadores, NAS e ferramentas de trabalho a dispositivos conectados. A política deve começar com os fluxos necessários, como resolução DNS, sincronização de horário e serviços autorizados. Acesso de dispositivos IoT a estações pessoais pode ser negado por padrão e liberado somente quando houver um caso de uso claro.
VLAN e isolamento de clientes são controles de alcance, não substitutos da validação TLS. O aparelho ainda pode conversar com um servidor externo, e o roteador continua fazendo parte do caminho. Uma política de rede pode limitar o impacto lateral, enquanto a identidade criptográfica protege o interlocutor. Medir os dois controles em separado ajuda a saber o que realmente mudou.
Capture primeiro uma linha de base com ações reconhecíveis: inicialização do painel, abertura de um aplicativo e sincronização de uma conta fictícia. Registre horários, volumes, destinos e erros. Um domínio desconhecido exige investigação, não recebe automaticamente o rótulo de comando e controle. Certificados compartilhados, provedores de nuvem e serviços regionais podem explicar parte do tráfego.
Roteiro de auditoria sem comprometer a operação
- Identificar: fotografar apenas a etiqueta necessária, registrar código completo, revisão e software. Ocultar número de série e identificadores pessoais na divulgação.
- Delimitar: definir quais integrações serão observadas, a rede autorizada e as contas fictícias. Excluir alterações de temperatura, compressor, energia e funções de conservação.
- Observar: medir tráfego normal e disponibilidade antes de qualquer mudança. Manter o equipamento em operação de conservação.
- Testar controles: aplicar a matriz de confiança somente no ambiente autorizado, respeitando as limitações de cada integração.
- Documentar: guardar hashes das evidências, versão, horário, ação realizada e resultado. Separar falha observada de impacto potencial.
- Encerrar: remover contas de laboratório, revogar tokens usados no exercício e restaurar somente as configurações de rede alteradas com autorização.
Não interrompa a energia de uma geladeira com alimentos para testar o painel. Não abra partes energizadas nem trate interfaces de manutenção como acessos comuns. Quando a investigação exigir desmontagem, deve existir uma bancada apropriada e pessoal habilitado. O objetivo inicial é avaliar a segurança digital sem produzir um incidente físico.
Perguntas frequentes
A falha de 2015 afeta qualquer Family Hub?
Não há base neste material para essa generalização. O caso envolve um modelo histórico específico. Um produto atual precisa de identificação, versão e teste próprios; este artigo não demonstra a mesma falha na RF27T5501SG/AZ.
É possível afirmar que um atacante controla o compressor?
Não com as evidências discutidas aqui. Falha de identidade TLS e controle de uma função física exigem cadeias de demonstração diferentes. A segunda hipótese não foi testada neste trabalho.
Qual dado de hardware faz diferença na avaliação?
Modelo completo, revisão do painel, sistema, capacidade de memória documentada, rádio e interfaces ajudam a localizar a superfície avaliada. A quantidade de RAM ou a frequência do processador, isoladamente, não indica vulnerabilidade.
Desligar o Wi-Fi resolve tudo?
Isso reduz a superfície de rede enquanto a função estiver desativada, mas também remove serviços conectados. Não corrige necessariamente o software ou dados já armazenados. A decisão depende das funções desejadas e do suporte disponível para aquele modelo.
Como conectar essa análise a outros dispositivos
O mesmo método de separar hardware, versão e comportamento aparece na análise de TV boxes, BADBOX e Vo1d. Para montar a bancada de observação de rádio, veja ALFA, ESP32, SDR, frequências e drivers. A investigação fica mais forte quando a conclusão acompanha exatamente o que a evidência permite dizer.